Audit cybersécurité : passer des failles détectées aux corrections prioritaires
Un audit cybersécurité évalue la protection du système d’information sur les plans technique, organisationnel et humain. Il sert à repérer les vulnérabilités, vérifier les contrôles existants et décider des corrections prioritaires. Sa valeur ne tient donc pas au nombre de failles trouvées, mais à sa capacité à relier chaque faiblesse à un risque concret : fuite de données, fraude ou interruption d’activité.
Définir le périmètre à partir des activités à protéger
Un audit commence par une question métier : que ne peut-on pas se permettre de perdre ou d’interrompre ? Pour une PME, il peut s’agir de la facturation, de la production ou des dossiers clients. Pour une association, des données des bénéficiaires et des outils de paiement. Cette approche évite d’examiner uniquement les équipements les plus visibles.
Testez vos connaissances sur l’audit cybersécurité
Répondez aux six questions, une à la fois. Vos réponses et leurs corrections seront affichées à la validation finale.
Corrections
Le périmètre peut couvrir les réseaux, serveurs, postes de travail, terminaux mobiles, applications et environnements cloud. Il comprend aussi les actifs physiques, les accès aux locaux, les sauvegardes et les moyens de reprise d’activité. Les services utilisés sans validation informatique, appelés Shadow IT, méritent une attention particulière.
La gouvernance compte autant que la technique : attribution des responsabilités, départs des collaborateurs, sensibilisation au phishing, gestion des incidents et surveillance des fournisseurs. Selon une étude Gartner citée par Fortinet, 65 % des professionnels de la chaîne d’approvisionnement déclaraient que leur entreprise auditait ses partenaires. Un prestataire disposant d’accès étendus fait pleinement partie de la surface de risque.
Pensez aux accès comme à un trousseau de clés : vérifier la solidité de chaque serrure ne suffit pas si personne ne sait qui possède les doubles. L’audit doit rechercher les comptes partagés, les accès temporaires jamais révoqués et les moyens de récupération des comptes administrateurs. Cette « cartographie des doubles » révèle parfois un chemin d’intrusion qu’un simple inventaire des logiciels ne montre pas.
Choisir la bonne évaluation, sans confondre audit et pentest
L’audit informatique peut examiner la performance, les coûts, la disponibilité ou l’organisation du système d’information. L’audit de sécurité informatique se concentre sur sa protection ; l’expression « audit cybersécurité » désigne généralement une démarche proche. Le contenu contractuel prime sur l’intitulé commercial.
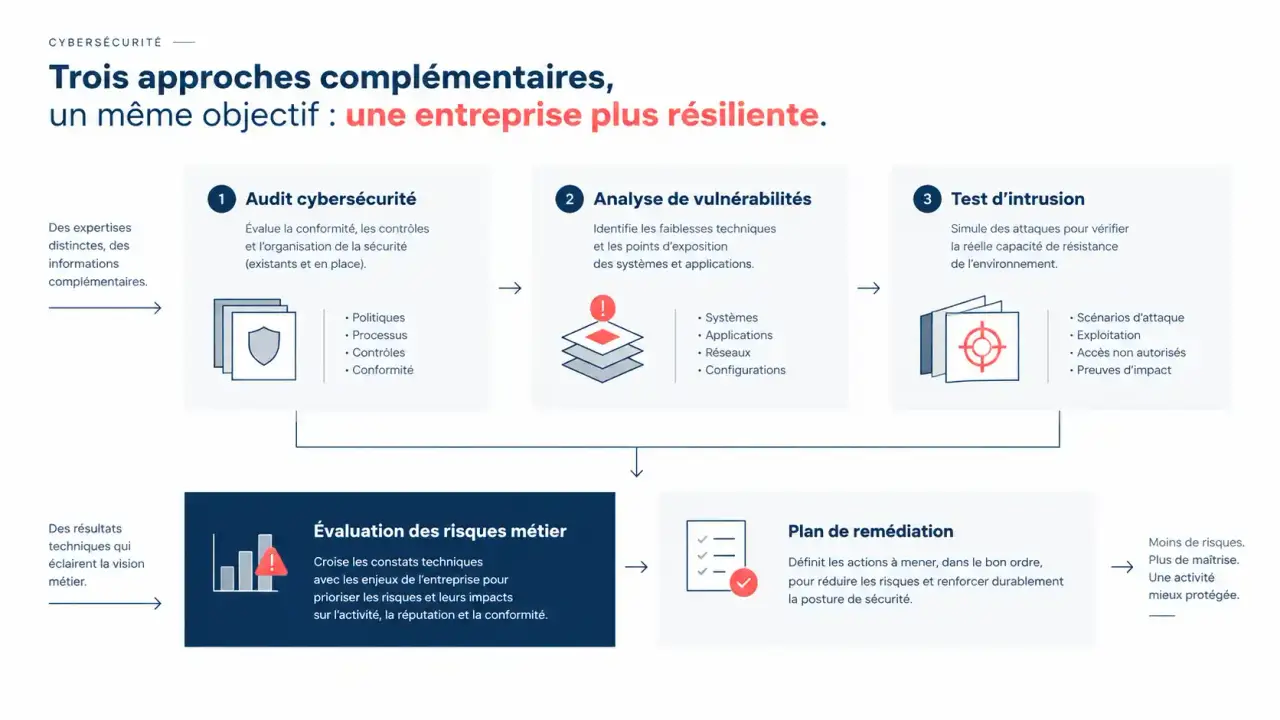
| Démarche | Question traitée | Résultat attendu |
|---|---|---|
| Audit technique et de configuration | Les systèmes sont-ils correctement sécurisés ? | Écarts sur les accès, correctifs, configurations et protections. |
| Audit organisationnel et de maturité | Les responsabilités et pratiques sont-elles maîtrisées ? | Évaluation de la gouvernance, des procédures et des compétences. |
| Audit de conformité | Les exigences applicables sont-elles respectées ? | Écarts documentés par rapport à un référentiel précis. |
| Analyse de vulnérabilités | Quelles faiblesses techniques sont détectables ? | Liste de vulnérabilités à valider et contextualiser. |
| Test d’intrusion ou pentest | Un attaquant peut-il exploiter certaines failles ? | Scénarios d’exploitation et conséquences démontrées dans un cadre autorisé. |
Un scanner ne remplace donc pas un audit, et un pentest ne prouve pas l’absence de vulnérabilités. Ces démarches sont complémentaires. Une évaluation des risques les relie aux impacts métier ; des simulations d’ingénierie sociale peuvent également compléter l’ensemble, sous réserve d’un cadrage adapté.
Interne ou externe : privilégier les compétences et l’indépendance
L’audit interne facilite les contrôles réguliers et mobilise une bonne connaissance du terrain. L’audit externe apporte un regard indépendant et des expertises spécialisées. Pour choisir un prestataire, demandez sa méthode, ses références sur des environnements comparables, un exemple de livrable anonymisé et ses engagements de confidentialité. Vérifiez aussi les qualifications éventuellement exigées pour votre secteur ou votre mission.
Préparer et conduire une mission sans perturber l’activité
Le cadrage fixe les objectifs, les systèmes inclus et exclus, les interlocuteurs, le calendrier et les livrables. Pour les tests actifs, une autorisation écrite doit préciser les techniques permises, les plages d’intervention, les conditions d’arrêt et les contacts d’urgence. Les environnements appartenant à des tiers nécessitent de vérifier les autorisations correspondantes.
Réunir les preuves avant les contrôles
Préparez un inventaire des actifs et des comptes, les schémas réseau, les politiques de sécurité, les contrats fournisseurs et les procédures de sauvegarde. Associez la direction, l’informatique, les responsables métier et, selon les sujets, le DPO. L’auditeur confronte ensuite les documents aux pratiques par des entretiens, des observations et des contrôles techniques.
- Vérifier les droits d’accès, l’authentification et les comptes privilégiés.
- Examiner les logiciels obsolètes, le chiffrement et la protection des terminaux.
- Contrôler la journalisation et la capacité à détecter un incident.
- Vérifier les tests de restauration, pas seulement l’existence des sauvegardes.
- Documenter les échantillons examinés et les limites des vérifications.
La durée et le coût dépendent du nombre d’environnements, de leur complexité, de la profondeur des tests et de l’accessibilité des preuves. Demandez un chiffrage distinguant préparation, investigations, restitution et contre-vérification. Un tarif isolé, sans périmètre comparable, permet difficilement de départager deux offres.
Vérifier les obligations réellement applicables
Il n’existe pas d’obligation universelle imposant le même audit à toutes les organisations. Les exigences dépendent notamment du secteur, des données traitées, du statut de l’entité et des engagements contractuels. Il faut distinguer la réglementation, les normes volontaires et les exigences sectorielles.
- RGPD : il impose une sécurité adaptée aux risques liés aux données personnelles ; un audit contribue à vérifier et documenter les mesures, sans constituer à lui seul une preuve de conformité globale.
- NIS 2 : l’assujettissement et les modalités de contrôle doivent être vérifiés selon le secteur, la taille, les exceptions et le droit national applicable.
- ISO 27001 : cette norme encadre un système de management de la sécurité de l’information ; ses audits ne se limitent pas à rechercher des failles techniques.
- PCI DSS : il concerne les environnements de données de cartes de paiement, avec des modalités de validation et des contrôles périodiques selon la situation.
- HIPAA : son application concerne certaines entités et certains partenaires traitant des informations de santé dans le cadre américain.
- LPM et RGS : leurs exigences concernent des périmètres spécifiques, à qualifier avant de commander la mission.
Les référentiels du NIST et les recommandations de l’ANSSI peuvent structurer l’évaluation, sans être automatiquement des obligations légales. Choisissez un socle cohérent plutôt que d’accumuler des listes de contrôle déconnectées des risques.
Transformer le rapport en plan de remédiation vérifiable
Un rapport exploitable comporte une synthèse pour la direction, le périmètre et ses limites, les preuves des constats, les actifs concernés et les recommandations. Chaque faiblesse doit être reliée à son exploitabilité et à ses conséquences possibles. Une note technique élevée ne suffit pas, à elle seule, à fixer l’ordre des travaux.
La priorité combine exposition, facilité d’exploitation, sensibilité des données, impact métier et protections existantes. Par exemple, un accès administrateur exposé sans authentification multifacteur peut nécessiter une mesure immédiate. Une faiblesse similaire sur un environnement isolé peut relever d’un autre calendrier, après vérification des possibilités de propagation.
Pour chaque action, désignez un responsable, une échéance, une estimation de charge et une preuve de réalisation attendue. Si la correction prend du temps, prévoyez une mesure compensatoire. Tout risque accepté doit être explicite et validé au niveau approprié.
Enfin, programmez une contre-vérification : un correctif annoncé n’est pas nécessairement efficace. Une revue annuelle constitue un point de départ à adapter aux risques, complété après une migration cloud, une acquisition, un incident ou une modification majeure. L’audit reste une photographie datée ; le suivi des corrections en fait un outil durable de réduction des risques.