Logiciel de gestion des risques : passer de la cartographie aux actions suivies
Un logiciel de gestion des risques centralise les menaces qui pèsent sur une organisation, évalue leur importance et organise leur traitement. Son intérêt ne se limite pas à produire une matrice colorée : il relie chaque risque à un responsable, à des contrôles et à des actions vérifiables. Pour choisir une solution adaptée, il faut donc examiner autant le suivi opérationnel que les capacités d’analyse.
Du registre des risques à une décision documentée
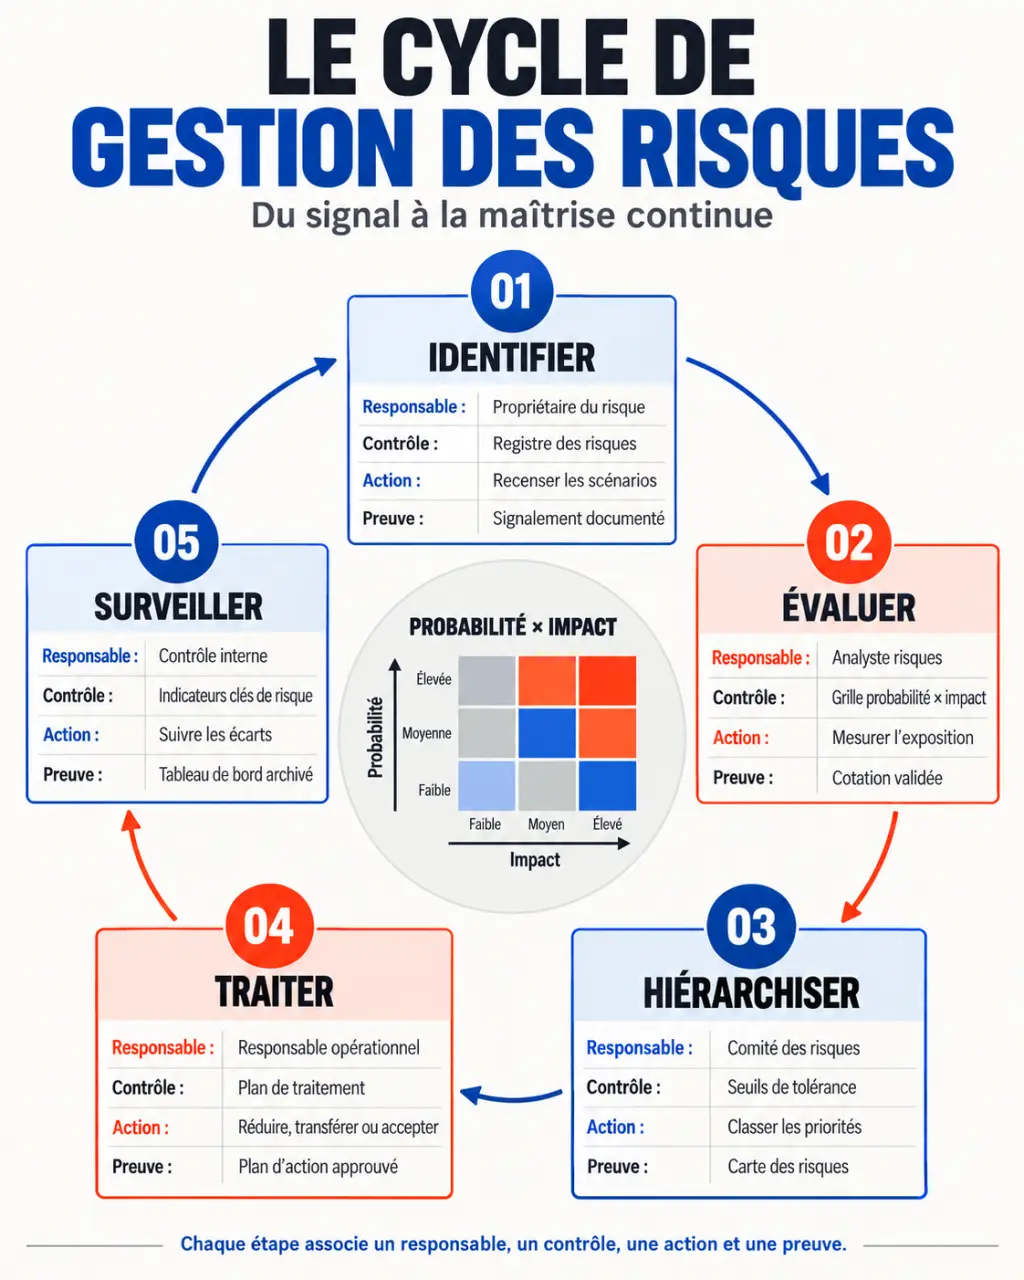
Le fonctionnement repose sur un cycle : identifier, évaluer, hiérarchiser, traiter, puis surveiller les risques. L’outil rassemble les informations des métiers, conserve les justificatifs et facilite leur consolidation. La direction peut ainsi arbitrer entre plusieurs mesures de prévention en connaissant l’exposition de l’organisation et les ressources nécessaires.
Les risques couverts dépendent du périmètre retenu : défaillance technique, cyberattaque, fraude, impayés, rupture d’approvisionnement, difficultés de recrutement ou événement environnemental. Une collectivité pourra notamment suivre la continuité des services publics ; une entreprise industrielle, la dépendance à un fournisseur critique.
Quand Excel devient insuffisant
Un tableur reste utilisable pour un registre simple et peu partagé. Ses limites apparaissent lorsque plusieurs services modifient les évaluations, que les versions divergent ou que les relances se multiplient. Le passage à un logiciel dédié se justifie surtout par le besoin de coordination et de traçabilité, pas uniquement par le nombre de risques recensés.
Gestion des risques, ERM et GRC : des périmètres différents
L’ERM, pour Enterprise Risk Management, désigne une approche globale des risques, reliée aux objectifs de l’organisation. La GRC associe gouvernance, risques et conformité : elle rapproche notamment obligations, contrôles et preuves. Un outil spécialisé peut, lui, se concentrer sur les risques opérationnels, cyber ou professionnels. Ces appellations ne garantissent pas une couverture fonctionnelle identique : il faut vérifier les modules réellement inclus.
Une cartographie utile distingue exposition et maîtrise
La cartographie classe les risques selon des critères communs. Une matrice de criticité croise généralement probabilité et impact ; une représentation en couleurs, ou heatmap, facilite la lecture. Mais le résultat dépend d’abord de définitions partagées : un impact « majeur » doit avoir le même sens pour tous les évaluateurs.
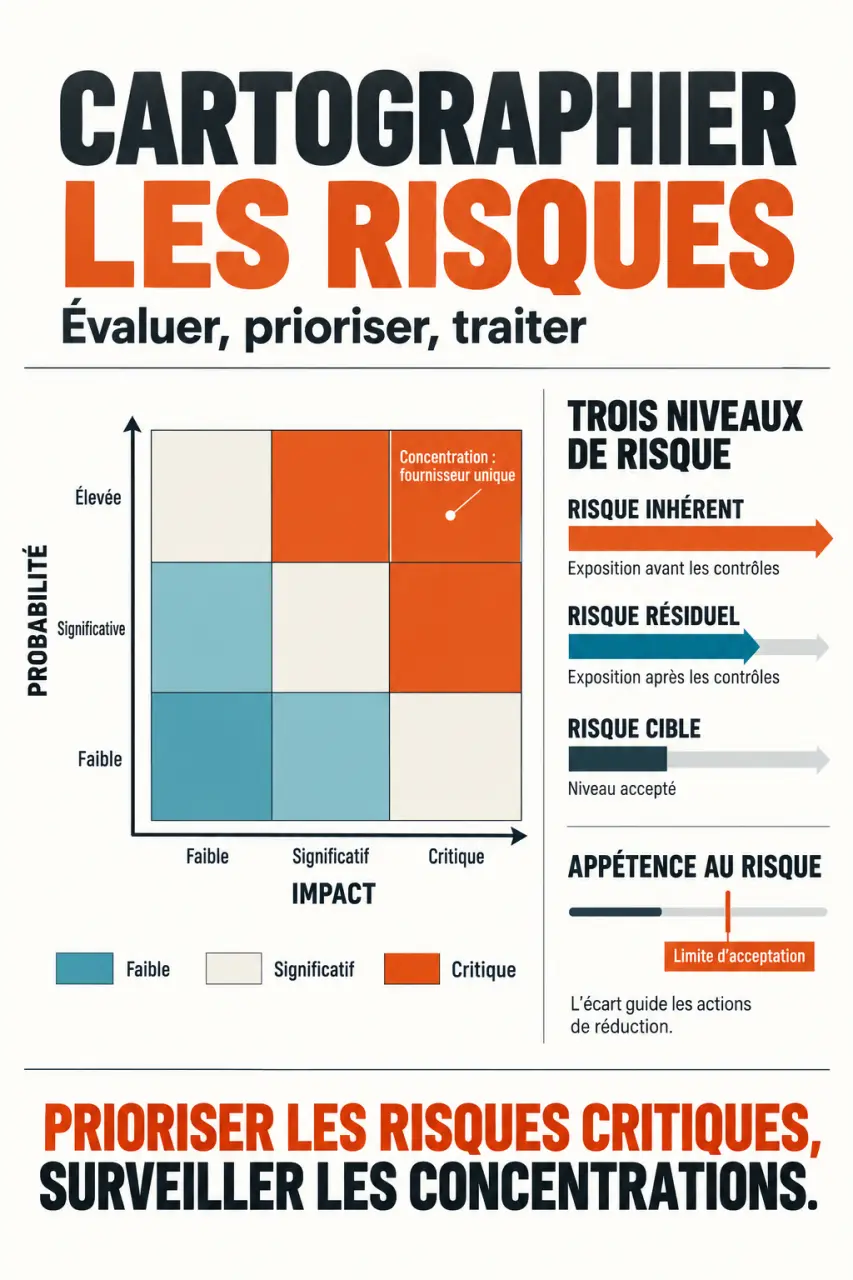
L’analyse qualitative utilise des catégories explicites, par exemple un impact faible, significatif ou critique. L’analyse quantitative cherche à estimer des montants, des fréquences ou des durées d’interruption. Les deux approches peuvent se compléter, à condition de documenter les hypothèses et de ne pas présenter une estimation comme une certitude.
- Risque inhérent : exposition avant prise en compte des dispositifs de maîtrise.
- Risque résiduel : exposition restante après les contrôles existants, en tenant compte de leur efficacité.
- Risque cible : niveau recherché après les mesures supplémentaires prévues.
La direction doit également préciser son appétence au risque, c’est-à-dire le niveau qu’elle accepte dans la poursuite de ses objectifs. Sans ce repère, le logiciel classe les risques mais n’aide pas réellement à décider lesquels réduire en priorité.
Dans le registre, ajoutez une colonne « hypothèse commune » : fournisseur unique, même hébergeur ou compétence détenue par une seule personne. Plusieurs risques apparemment indépendants peuvent reposer sur ce même point d’appui. Ce repérage révèle des concentrations que la matrice probabilité-impact montre mal et permet de privilégier une action qui sécurise plusieurs activités simultanément.
Les fonctionnalités à tester au-delà du tableau de bord
Une démonstration convaincante doit montrer un parcours complet, pas seulement des graphiques. Prenez un cas concret : un fournisseur critique subit des retards répétés. L’outil doit permettre d’enregistrer les incidents, de réexaminer le risque associé, d’attribuer une action et d’en contrôler la clôture.
Relier incidents, contrôles et plans d’action
Chaque incident doit pouvoir être décrit, qualifié et associé à ses conséquences ainsi qu’à ses causes. Les contrôles servent ensuite à vérifier que les mesures de maîtrise fonctionnent. Un plan d’action exploitable comporte un responsable, une échéance, un statut et une preuve de réalisation. Une action terminée ne signifie pas automatiquement que le risque est maîtrisé : son efficacité doit être évaluée.
Détecter les dérives et conserver les preuves
Les indicateurs clés de risque, ou KRI, signalent une évolution préoccupante : augmentation des retards fournisseurs, indisponibilité d’un système ou accumulation de contrôles non réalisés. Les seuils déclenchent des alertes et des circuits de validation. La surveillance en temps réel n’a toutefois de sens que si les données sont effectivement alimentées à cette fréquence.
Vérifiez aussi l’historique des modifications, les pièces justificatives, les droits par rôle et les exports pour l’audit. Les responsables métiers doivent accéder à leurs tâches sans voir systématiquement les informations sensibles des autres services. Le reporting doit proposer une synthèse à la direction tout en permettant de retrouver le détail d’une évaluation.
Comparer les solutions selon le besoin et le coût total
Le mode d’hébergement, la licence et la spécialisation sont des critères distincts. Une solution open source peut être hébergée par un prestataire ; un logiciel professionnel peut être proposé en SaaS ou installé sur l’infrastructure de l’organisation. Le tableau suivant aide à comparer les options sans les confondre.
| Option | Intérêt principal | Point de vigilance |
|---|---|---|
| SaaS | Accès en ligne et exploitation technique déléguée | Hébergement, disponibilité, réversibilité et abonnement |
| Installation interne | Maîtrise de l’environnement technique | Maintenance, mises à jour et ressources informatiques |
| Offre gratuite | Première expérimentation limitée | Restrictions d’utilisateurs, de stockage ou de fonctions |
| Open source | Possibilités d’adaptation du code | Compétences, intégration, maintenance et support |
| Suite ERM ou GRC | Consolidation et rapprochement de plusieurs processus | Complexité de paramétrage et modules facturés séparément |
Une TPE recherchera surtout une saisie simple et des relances fiables. Une PME pourra privilégier les workflows et les intégrations. Une organisation multisite devra tester la consolidation, les délégations locales et les référentiels partagés. Parmi les offres à examiner, SAP met en avant une couverture ERM intégrée ; eFront présente notamment cartographie, KRI, incidents et plans d’action. Leur adéquation se vérifie sur votre scénario métier.
Demandez un devis distinguant licences, paramétrage, migration, interfaces, formation et support. Un logiciel gratuit n’est pas nécessairement sans coût d’exploitation. Comparez également les conditions d’export et de sortie du contrat pour éviter une dépendance difficile à corriger.
Déployer progressivement et mesurer l’usage réel
Commencez par un périmètre pilote représentatif, avec des responsables identifiés. Nettoyez les fichiers existants avant leur import : doublons, intitulés ambigus et évaluations anciennes ne doivent pas devenir le socle du nouvel outil. Fixez ensuite les règles de cotation, de validation et de révision.
La DSI doit vérifier les interfaces avec les systèmes utiles, l’authentification, les sauvegardes, la restauration et la journalisation. Pour les données personnelles, examinez les conditions de traitement au regard du RGPD, les durées de conservation et les accès. Le logiciel facilite la conformité ; il ne la garantit pas à lui seul.
Enfin, mesurez les résultats observables : temps de préparation du reporting, proportion d’actions en retard, fraîcheur des évaluations et contrôles documentés. Ces indicateurs permettent d’évaluer les gains sans attribuer artificiellement au logiciel toutes les pertes évitées. Le bon choix reste celui que les équipes alimentent régulièrement et que la direction utilise pour arbitrer.